Cyera 两年五次收购:DSPM 为什么必须吃下 DLP
本文原载于微信公众号,原题《五个人、五个月、5000万美元:Cyera为什么连续吃下DLP?》。
从 DSPM 到 DLP,数据安全正在合上「知」与「行」的闭环
模界数智 · AiDClass 团队 | 海外数据安全观察
一、一桩处处反常的收购
2026 年 5 月底,Cyera 宣布收购以色列初创公司 Genie Security。交易金额约 5000 万美元,在动辄数亿美元的网络安全并购里算不上头条。但拆开看,这笔交易的每个细节都不寻常:Genie 成立仅五个月,团队只有五个人,种子轮融资 300 万美元,产品刚刚部署到以色列和美国的几百个端点。按人头折算,每位工程师价值约 1000 万美元。Cyera 甚至没有为这笔收购发布正式新闻稿,只在 LinkedIn 上发了一条帖子。
Genie 做的是端点侧的实时数据防泄漏(DLP):在员工设备上安装轻量代理,在敏感数据经由生成式 AI 工具、应用程序等通道离开之前实时识别并拦截。两位创始人分别出自以色列 8200 部队和军方网络防御部门 Matzov,天使投资人里有 Wiz 的 CEO Assaf Rappaport。
一周之后的 6 月 2 日,Cyera 宣布完成新一轮 3 亿美元融资,估值 120 亿美元——五个月前是 90 亿,一年半前还只有 14 亿。一家以 DSPM(数据安全态势管理)起家、估值正以这种速度膨胀的公司,为什么要用如此急迫的方式,买下一家几乎还没长成的端点 DLP 初创?
要回答这个问题,得把镜头拉远。
二、不是孤例:两年五购,条条指向「管住数据」
Genie 是 Cyera 两年内的第五笔收购。回看这串清单,脉络相当清晰。
2024 年 10 月,Cyera 以 1.62 亿美元收购 Trail Security——一家成立仅一年多、刚完成 3500 万美元 A 轮(Lightspeed、CRV、Cyberstarts 投资)的下一代 DLP 公司。当时 Cyera 自己的估值不过 14 亿美元,单笔收购花掉超过估值十分之一的现金与股票,决心可见。Trail 的 40 人团队此后成为 Cyera DLP 部门的班底。
随后是 Otterize 与 Shape AI 两笔未披露规模的收购。2026 年 4 月,Cyera 又以约 1 亿至 1.3 亿美元买下 15 人的 Ryft,获得面向 AI Agent 的数据访问治理能力——在企业数据存储与 AI 系统之间加一个受控的授权、分类与策略执行层;Ryft 的 CEO 出任 Cyera AI 安全部门负责人。一个月后,就是 Genie。
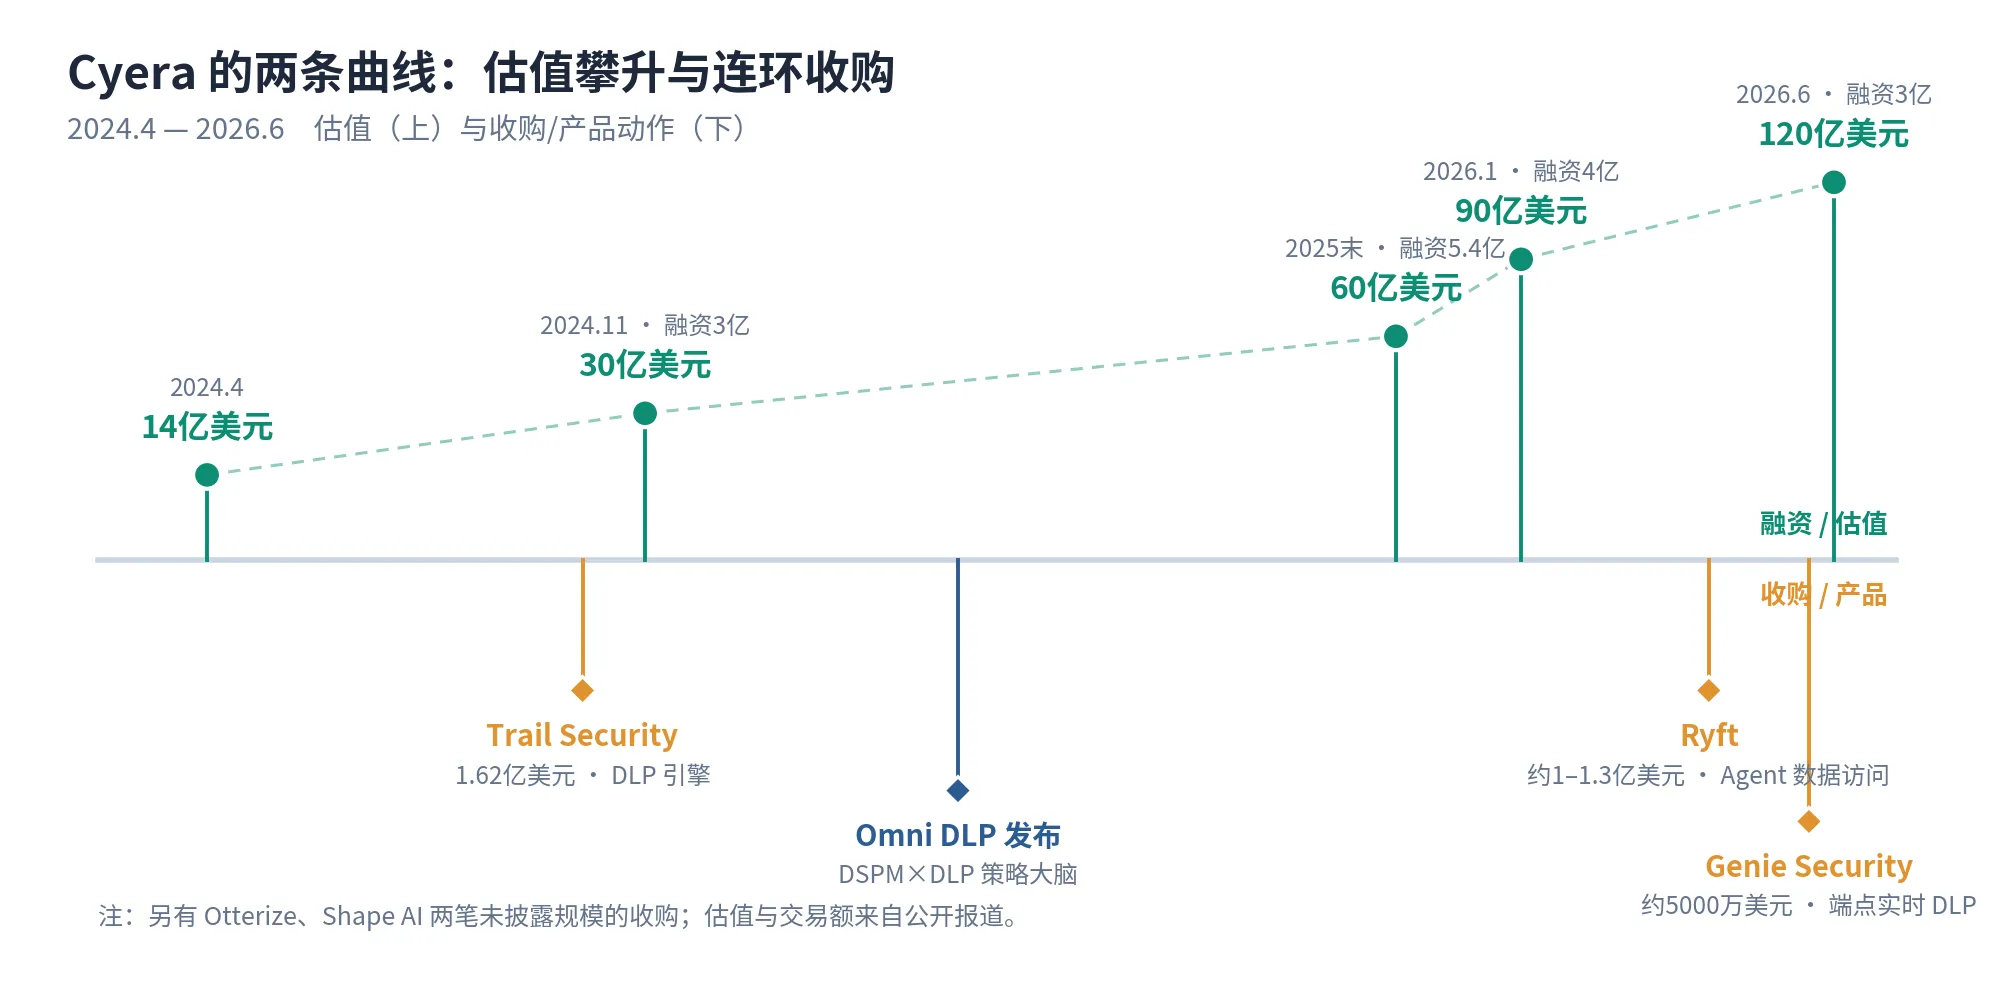
图 1 Cyera 的估值曲线与收购动作(据公开报道整理)
五笔收购的指向并不杂乱:Trail 给了它 DLP 引擎和数据活动监控,Ryft 给了它 AI Agent 的数据通道管控,Genie 给了它端点上的最后一厘米。每一笔都落在同一条延长线上——把「看见数据」延伸成「管住数据」。
三、Cyera 自己怎么说:意图并不隐晦
关于战略意图,Cyera 的管理层其实从未遮掩。收购 Trail 时,CEO Yotam Segev 在官方新闻稿里的表述已经把话说满:
「Cyera 决心整合碎片化的数据安全市场……将 DSPM 与 DLP 原生耦合,让每个客户都有机会建立真正有效的数据安全。」
当时 Cyera 打出的旗号是「市场上第一个统一数据安全平台」,并援引 DLP 市场将从 20 亿美元增长到 2034 年 210 亿美元的预测——言下之意,DSPM 厂商收购 DLP 不是防御动作,而是进攻一块十倍于自身品类的市场。
半年后的 2025 年 4 月,承诺落成了产品:Cyera 发布 Omni DLP,把自家 DSPM 的分类引擎与 Trail 带来的实时 DLP 分析引擎接成一个「策略大脑」,宣称可以消除 95% 以上的误报,并把数据在静态、流动、使用中三种状态下的防护统一到一个架构里。
2026 年 4 月接受以色列媒体 Calcalist 采访时,Segev 给出了最直白的定位:Cyera 要成为「数据安全领域的 CrowdStrike 或 Palo Alto Networks」——不做单点产品,通过收购搭建平台。谈到 Genie 时他说,这个团队「能让我们把 AI 与数据管控扩展到端点,支撑企业安全地完成 AI 转型」。
所以,意图层面没有悬念。真正值得展开的问题是下面这个:为什么一家 DSPM 公司的平台化路径,第一站必然是 DLP?
四、知与行:为什么 DSPM 的尽头是 DLP
先把两个缩写还原成分工。DSPM 回答的是认知问题:敏感数据在哪里、是什么、谁能访问、暴露程度如何。它是一个智能层,持续发现数据、做分类分级、分析数据与身份和权限的关系——但它本身不拦截任何东西。DLP 则是执行层:当数据移动违反策略时,阻断、告警、隔离。一个管「知」,一个管「行」。
DLP 是个三十多年的老品类,也是企业安全里被抱怨最多的品类之一。它的病根从来不在「拦不住」,而在「不知道该拦什么」。传统 DLP 靠正则表达式和关键词规则识别敏感内容,规则脆弱、误报震耳欲聋:策略调严了挡住正常业务,惹恼全公司;调松了形同虚设。安全团队三十年来就在这两端之间反复摇摆。
病根其实是认知缺失:拦截动作发生的那一刻,系统并不真正理解这份数据是什么、对这家企业意味着什么、正在被谁以什么身份移动。而这恰好是 DSPM 手里的东西——持续的数据发现、带业务上下文的精确分类、数据-身份-权限的关联图谱。
把两者接起来,DLP 的判断就从「模式匹配」升级为「基于风险的决策」:不是拦下所有含身份证号的文件,而是拦下那一份「被标记为核心数据、正流向个人网盘、操作者两周后离职」的文件。Cyera 自己的技术博客把这层关系说得很直白:DLP 提供控制力,「但前提是有精确的数据分类」。
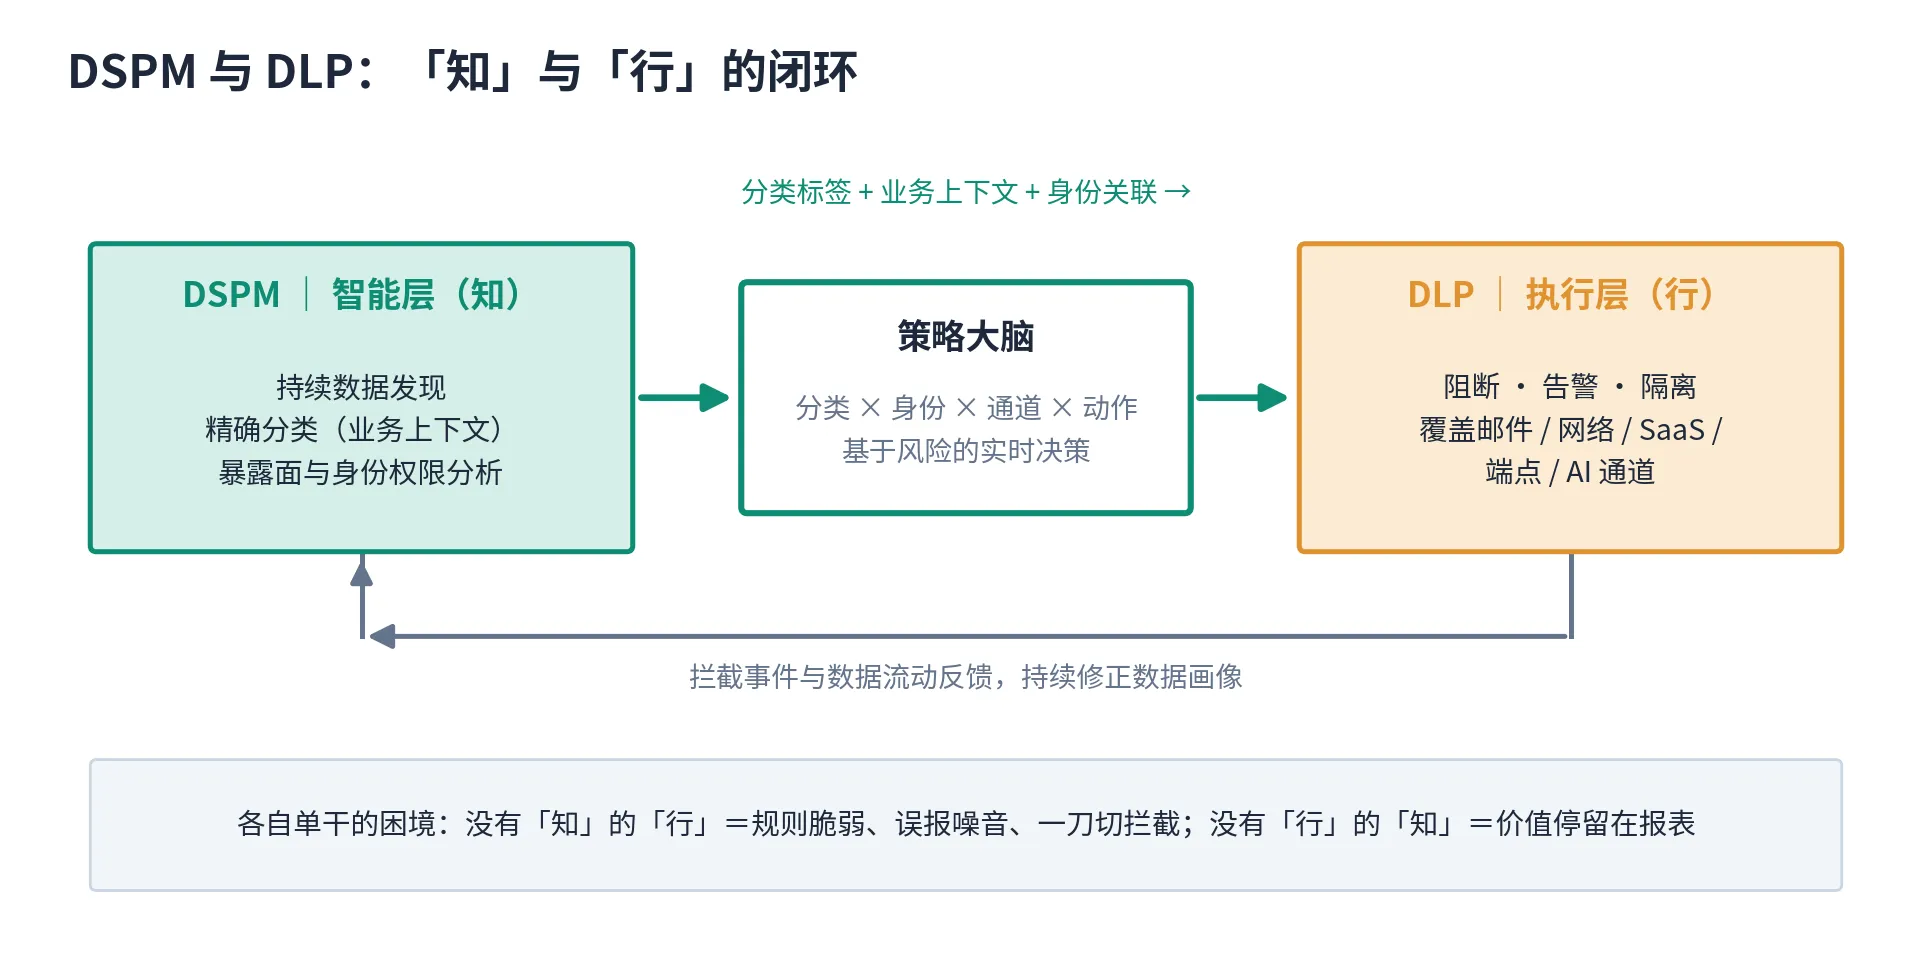
图 2 DSPM 供「知」、DLP 供「行」,中间是基于分类与身份的策略决策
这就解释了 Cyera 急迫的第一层原因。DSPM 走到一定深度,客户必然要问:「你帮我看见了,然后呢?」可视性如果不闭环成动作,价值就停在报表层;而 DLP 厂商三十年没解决的「该拦什么」,DSPM 恰好是答案。两边互为残缺。谁先把这个闭环合上,谁就拿到了数据安全平台的定义权。
五、AI 撕开了泄漏面:端点 DLP 的复活
还有一个时代变量,解释了为什么是「现在」、为什么是「端点」。
端点 DLP 不是新东西。它在 2000 年代中期盛行过,后来逐渐衰落:内核级代理拖累性能、误拦截造成用户摩擦、异构设备队列的维护成本居高不下。此后十几年,数据防泄漏的重心转向网络边界和云端网关。
生成式 AI 改变了数据流动的物理规律。员工把源代码、客户名单、财务模型直接粘进浏览器里的 AI 提示框;本地运行的 AI 助手和 Agent 拿着用户的授权读文件、查内部系统、对外发请求,其行为与正常用户操作几乎无法区分。数据不再需要「穿过出口」才算泄漏——它在端点上、在一次对话里就完成了转移。只盯网络出口的防线,在 Agent 于边界内部行动时是失效的。
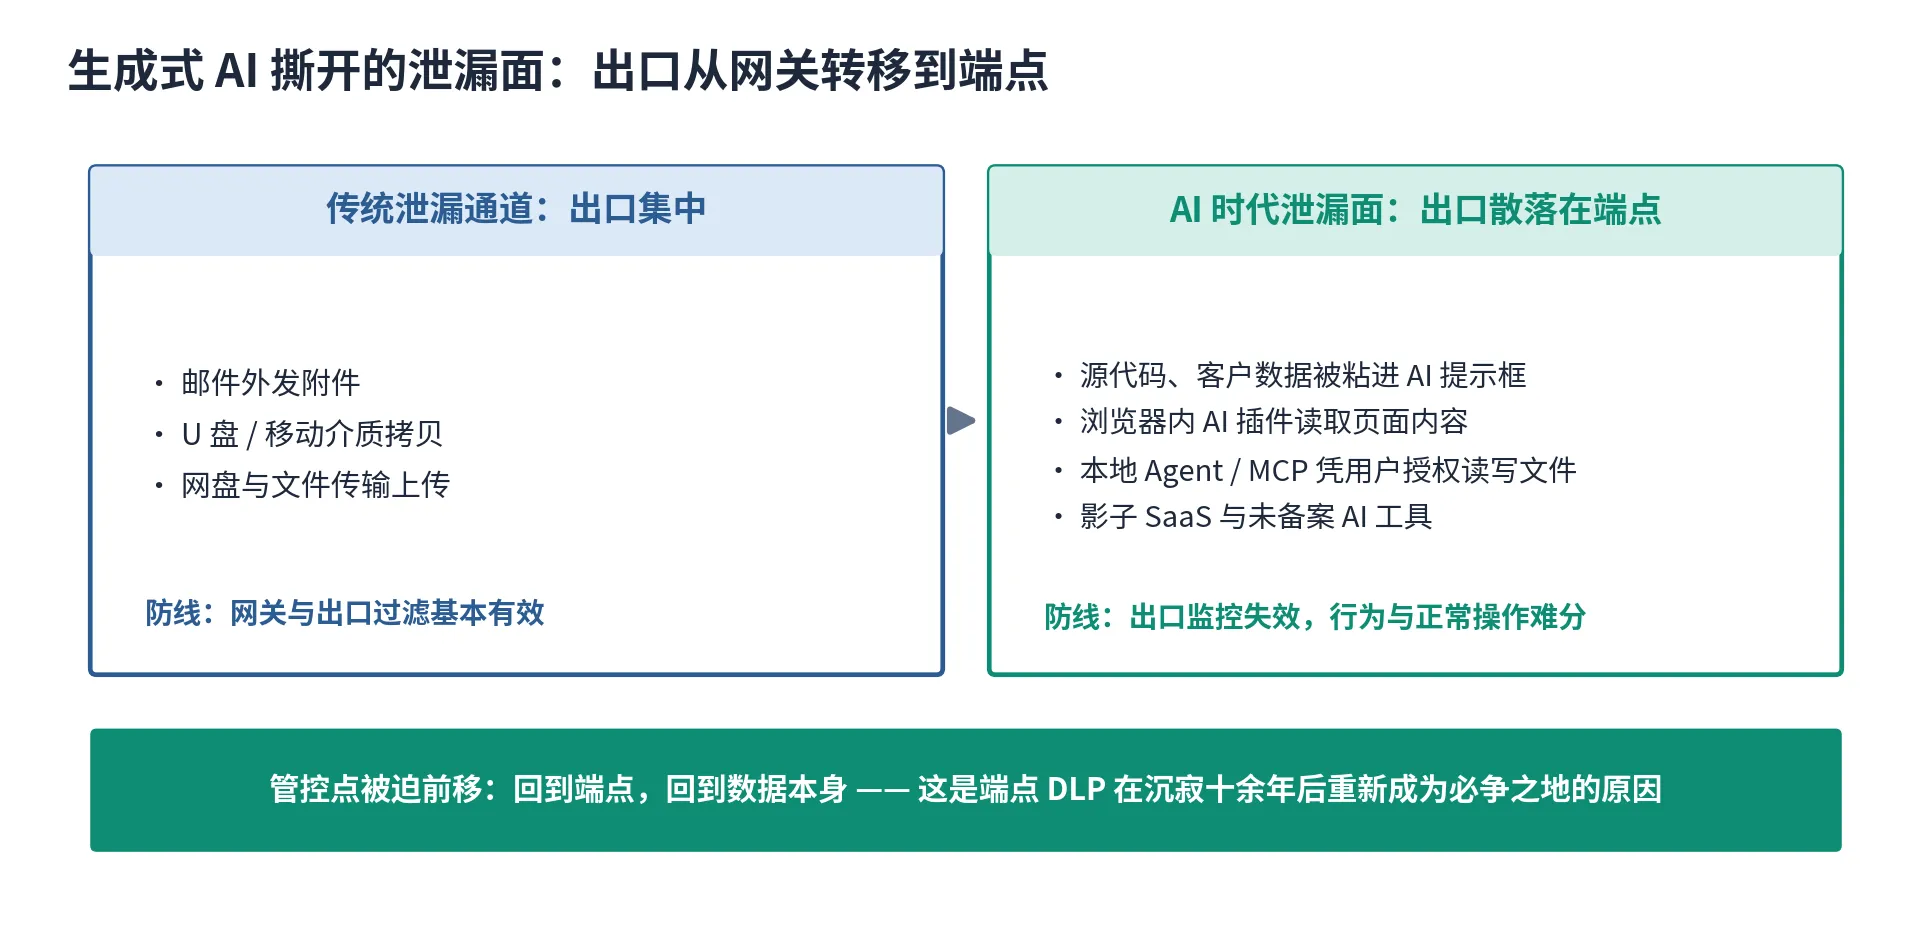
图 3 泄漏出口从集中的网关,散落到每一台端点设备
于是端点重新成为必争之地,只是这一次需要的是「理解语义的实时判断」,而不是当年的特征匹配。Genie 那五个人做的就是这件事。平心而论,技术本身并不惊世骇俗——分析机构 Futurum 直言其架构「谈不上新颖」——真正值钱的,是把这个轻量端点代理接到一个已经懂分类、懂策略的 DSPM 平台上。用 Futurum 的话说,是平台供给的上下文「让一条有用的告警区别于噪音」。
六、大势:DSPM 作为独立品类正在消失
Cyera 急迫的第三层原因,是整个 DSPM 赛道都在被吃掉。
从 2023 年 5 月 IBM 收购 Polar Security 开始,平台型厂商沿着几乎相同的脚本行动:Palo Alto Networks 买下 Dig Security,CrowdStrike 买下 Flow Security,Rubrik 买下 Laminar,Proofpoint 买下 Normalyze;2025 年 7 月 Commvault 收购 Satori,10 月 Veeam 以 17.25 亿美元的大手笔拿下 Securiti;2026 年,Zscaler 又收了 Symmetry Systems。模式高度一致:独立 DSPM 厂商被吸收,技术变成大平台里的一个功能页签。
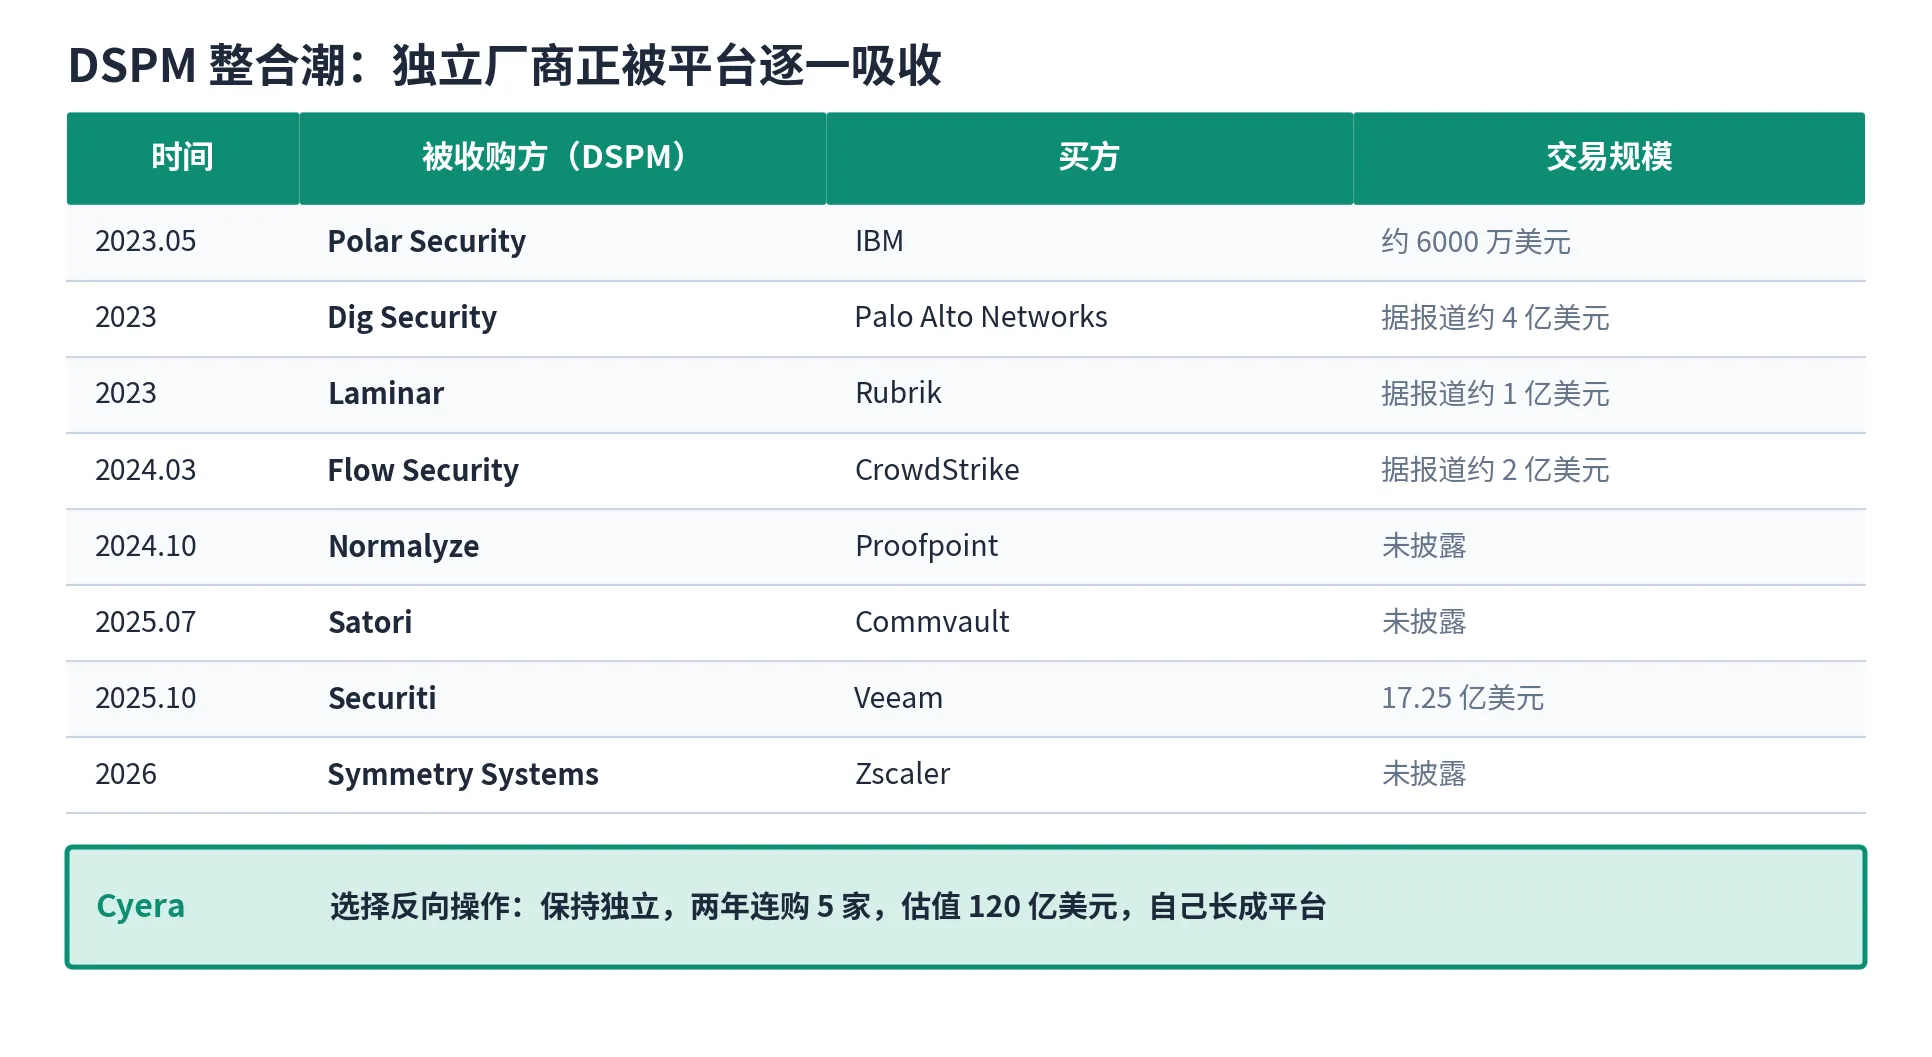
图 4 DSPM 整合潮(交易额据公开报道,未经当事方全部确认)
Cyera 是仅存的几家具备规模的独立 DSPM 厂商,而它的选择是反向操作:与其等着被平台收编,不如自己长成平台。1500 名员工、15 个国家、宣称覆盖 20% 的财富 500 强,加上 DSPM、DLP、AI 安全、端点四个产品面,它已经把自己做成一个「很难被当作单点产品看待」的标的。Security Buzz 对 Genie 交易的解读补充了另一面:数据安全的并购窗口正在前移,大厂宁可在种子期就买下团队,也不愿等它长成一个更贵的对手,或者落入竞争者手中。
媒体的评价并非一边倒。Futurum 肯定五笔收购「每一笔都填上技术栈中一个明确的层」,但同样点出风险:五个团队、五套技术假设的代码库,能否整合出统一的分类模型、统一的策略引擎和一致的 API,才是决定成败的事;被收购的创始团队能否留任两三年同样未知。还有估值压力——120 亿美元意味着,一旦整合失手或增长不及预期,代价会非常高。
七、写在最后:执行力的上限,是认知的精度
把 Cyera 的五笔收购拼在一起,能看到数据安全下一阶段的大致形态:以「数据的发现与精确分类」为底座,向上长出数据活动监控、AI 访问治理、端点拦截,再用一个统一的策略层把「知」与「行」接成闭环。
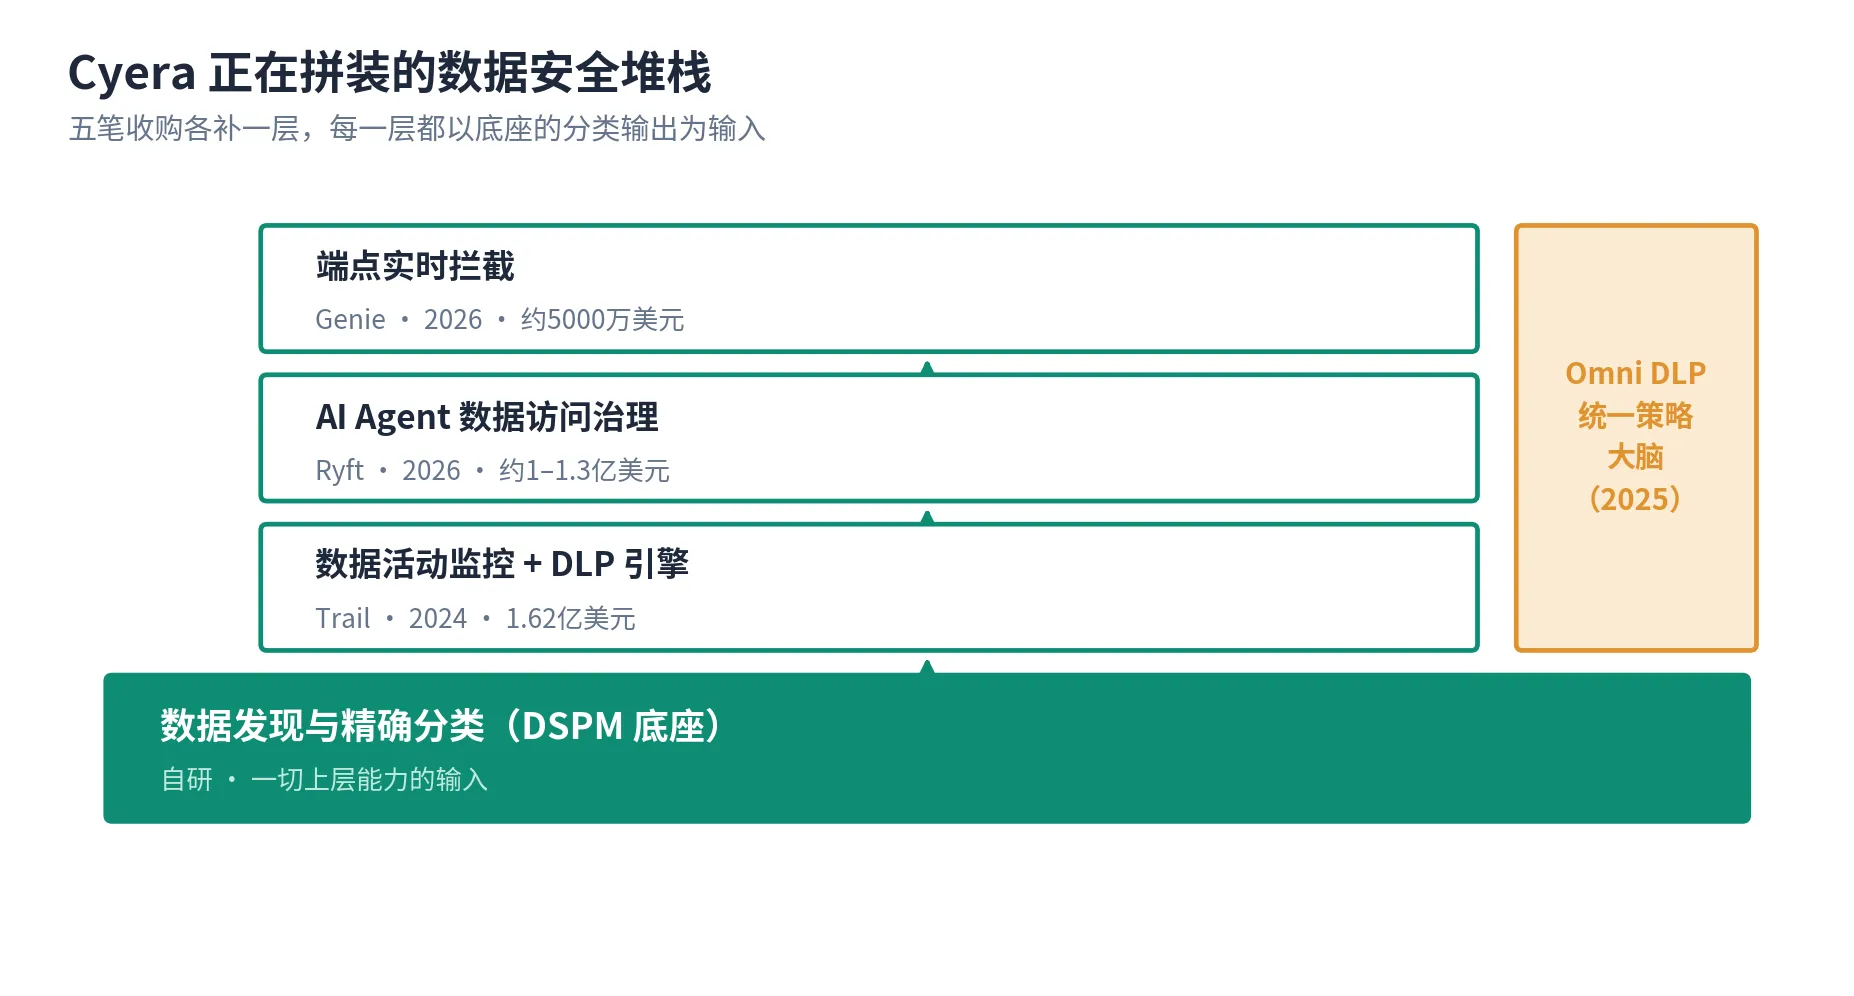
图 5 每一层能力都以底座的分类输出为输入
值得注意的是这个堆栈里各层的关系:上面的每一层都依赖底座的输出。分类错了,DLP 的拦截就是无的放矢;分类粗了,误报就会卷土重来;分类更新慢了,新业务、新数据形态就成为盲区。Cyera 用真金白银投票的方向,反过来印证了一件事——数据安全的执行力,上限取决于数据认知的精度。
这与我们在国内市场看到的逻辑是一致的。分类分级在很多机构里仍被当作一项合规作业,但从 Cyera 的路径看,它实际是整个数据安全运营的地基:「知」的精度决定「行」的精度。这也是模界数智把业务推理式的分类分级(AiDClass)作为切入点的原因——先把「这是什么数据、对这家机构意味着什么」回答到专家级精度,后面的每一道防线才有准星。
DLP 喊了三十年「防止数据丢失」,真正缺的从来不是拦截的肌肉,而是理解数据的大脑。Cyera 花 5000 万美元买五个人,买的不是肌肉,是把大脑接上肌肉的速度。
参考资料
[1] Security Buzz: Cyera’s $50M Genie Deal Signals the Rush for AI Security Startups(2026.6)
[2] CTech/Calcalist: Cyber unicorn Cyera acquires five-month-old startup Genie Security in $50 million deal(2026.5)
[3] Cyera 官方新闻稿: Cyera Acquires Trail Security for $162M(2024.10)
[4] Cyera 官方新闻稿: Cyera Launches Omni DLP(2025.4)
[5] Cyera Blog: DSPM vs DLP — Rethinking Data Security in the Age of AI(2025.7)
[6] Futurum: Cyera’s Platform Ambition Takes Shape With Two More Acquisitions(2026.5)
[7] SiliconANGLE: Cyera raises $300M at $12B valuation, doubling its worth in five months(2026.6)
—— 模界数智 · AiDClass 团队
相关解决方案
正在规划企业 AI 相关项目?
建议从真实业务场景切入,优先完成项目诊断:评估业务价值、核查数据基础、识别安全与权限风险,审慎评估之后,再决定是否启动 PoC 原型建设,避免无效投入。
预约 30 分钟交流