AI 会取代网络安全行业吗:市场数据、责任边界与真正在变的部分
本文原载于微信公众号,原题《别慌:AI杀死的不是安全行业,而是不肯变的安全公司》。
别慌:AI 杀死的不是安全行业,而是不肯变的安全公司
副标题:AI 会比「上云」以来任何力量更深地重塑安全行业,但「重塑」不是「摧毁」,「品类被颠覆」更不等于「行业出局」
| 【转发导读】 最近有一种流行的判断:AI 把写代码、挖漏洞、做运维都自动化了,网络安全乃至整个软件行业是不是都没了前途?这篇文章想说清一件事——AI 会比「上云」以来任何力量都更深地重塑安全行业,但「重塑」不是「摧毁」,「某些品类被颠覆」更不等于「整个行业出局」。安全的本质是风险管理:AI 可以当工具,却接不住责任;它在解决旧风险的同时,正在制造更多新风险。所以这是一个还在变大的市场,只是不肯变的玩家会先被淘汰。 |
|---|
这两年有一种看法越来越流行,而且常常来自安全圈以外:既然 AI 已经能写代码、能自主挖漏洞、能把运维和分析大面积自动化,那么网络安全这个行当——甚至整个软件行业——是不是已经看不到前途了?这个结论听上去很有冲击力,最近也确实有几记「实锤」在替它背书。
但在我看来,这个判断错得相当彻底。**AI 确实会深刻重塑安全与软件行业,可「重塑」从来不等于「摧毁」,「某个品类被颠覆」更不等于「整个行业没有前途」。**把这几件事混为一谈,恰恰是当下最大的误读。下面用一组一手数据,把这个误读逐层拆开。
一、恐慌从哪来:两件被当成同一个故事的事
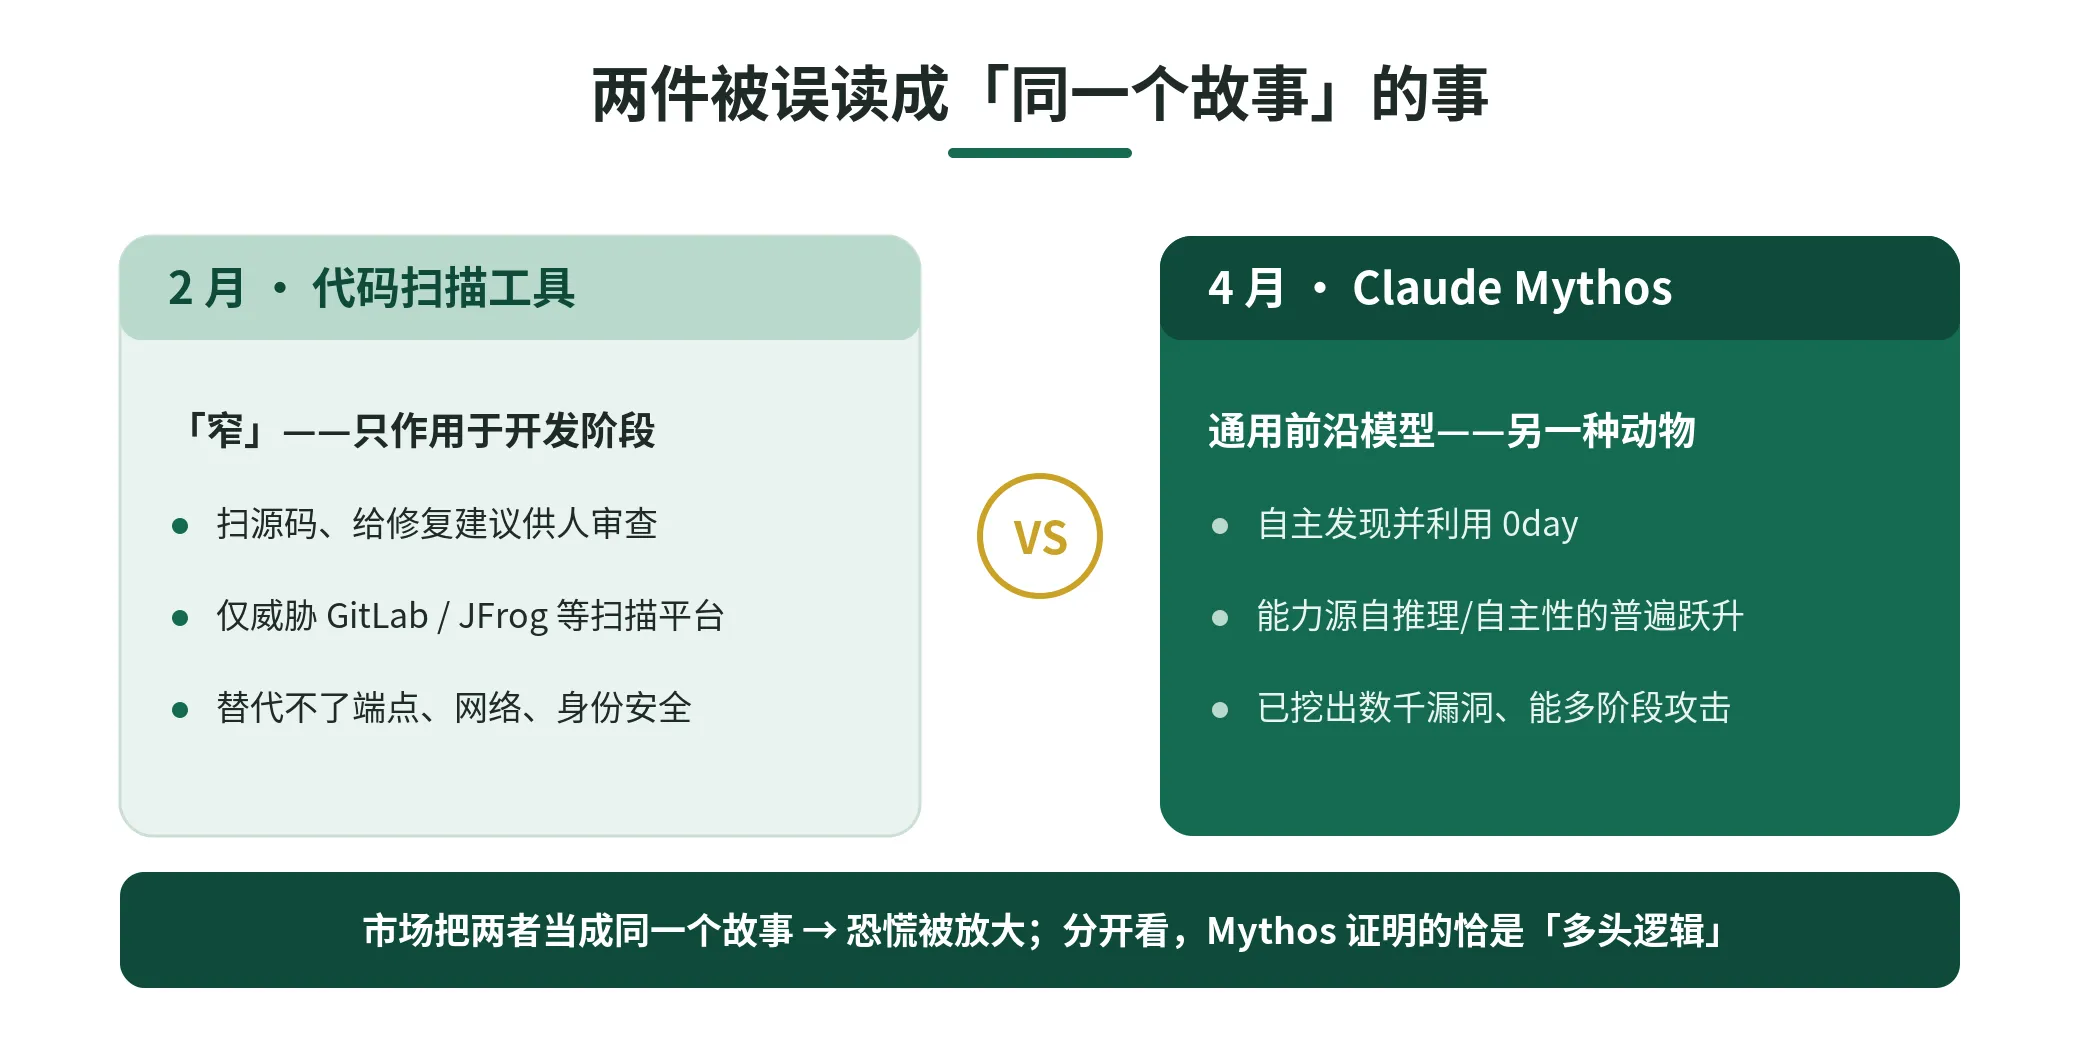
先还原引爆焦虑的事实,因为这种担心并非凭空而来。2026 年 2 月,Anthropic 推出 Claude 代码扫描安全工具,网安板块应声下挫——彭博社当时报道,这是软件股因担忧 AI 竞争而下跌的又一例;到了 4 月,更强的 Claude Mythos Preview 发布,它能自主发现并利用主流操作系统和浏览器的漏洞,抛售进一步加深。
问题在于,市场把两件性质完全不同的事,当成了同一个故事,于是恐慌被成倍放大。
2 月那个代码扫描工具是「窄」的:它扫源码、给修复建议供人审查,只作用在开发阶段。美银分析师说得很清楚——它只对 GitLab、JFrog 这类代码扫描平台构成实质威胁,根本替代不了端点、网络或身份安全。而 Mythos 是「另一种动物」:它的网络能力来自编码、推理、自主性的普遍跃升,已发现数千个 0day,能自主写出可用的利用、逆向闭源二进制、执行多阶段攻击。英国 AISI 确认,它完成了人类专家需要 20 小时的 32 步企业攻击模拟。Anthropic 认为它太强、不宜公开,仅经 Project Glasswing 限于约 40 家机构使用。
可一旦把这两件事分开看,结论就反转了:**Mythos 证明的恰恰是网安的多头逻辑,而不是空头逻辑。**当进攻进入机器速度,防御也被迫进入机器速度——这意味着安全开支只会更多,不会更少。
二、AI 是工具:它在解决风险,更在制造风险
AI 解决风险的那一面很直观:自动化代码审计、加速漏洞发现、压缩告警分诊,效率提升实打实。但更重要、也更被低估的,是它制造风险的那一面。
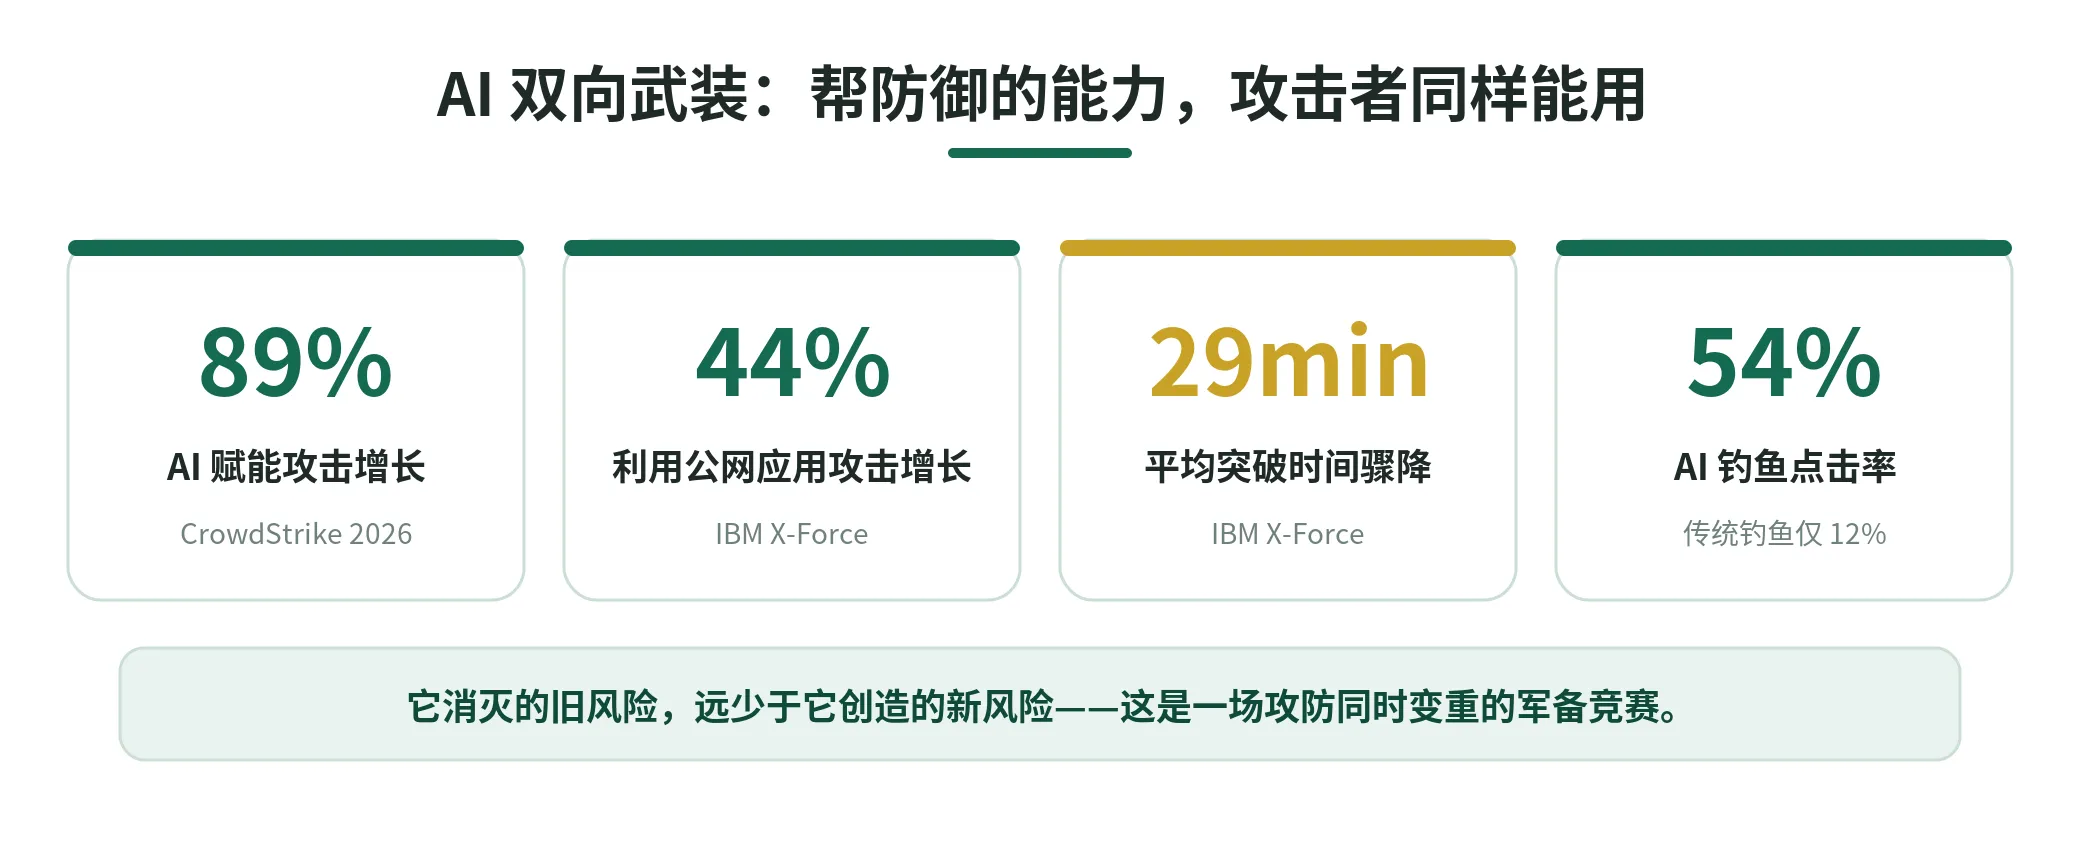
数据很说明问题:CrowdStrike 2026 报告记录,AI 赋能的攻击增长 89%;IBM X-Force 记录,利用公网应用的攻击增长 44%,平均突破时间已降到 29 分钟;AI 生成的钓鱼邮件点击率高达 54%,而传统钓鱼只有 12%。说到底,每一项帮防御者的 AI 能力,攻击者同样拿得到——这是一场双向武装的军备竞赛。
还有一层新风险:企业自己部署、甚至员工自发使用的每一个 AI,都是必须被保护的新东西。最典型的商业案例是三星——2023 年 4 月,仅 20 天内就发生三起员工把机密源码、芯片缺陷检测代码、内部会议记录直接粘进 ChatGPT 的事件,导致核心半导体资料外泄;三星随即全面禁用外部生成式 AI,并触发苹果、摩根大通、亚马逊等一连串企业跟进(彭博社、《财富》报道)。这就是「影子 AI」:风险不来自外部黑客,而来自内部自发引入的工具。
| AI 让攻防两端同时变重——它消灭的旧风险,远少于它创造的新风险。 |
|---|
三、发现漏洞从来不是难点,「谁来负责」才是
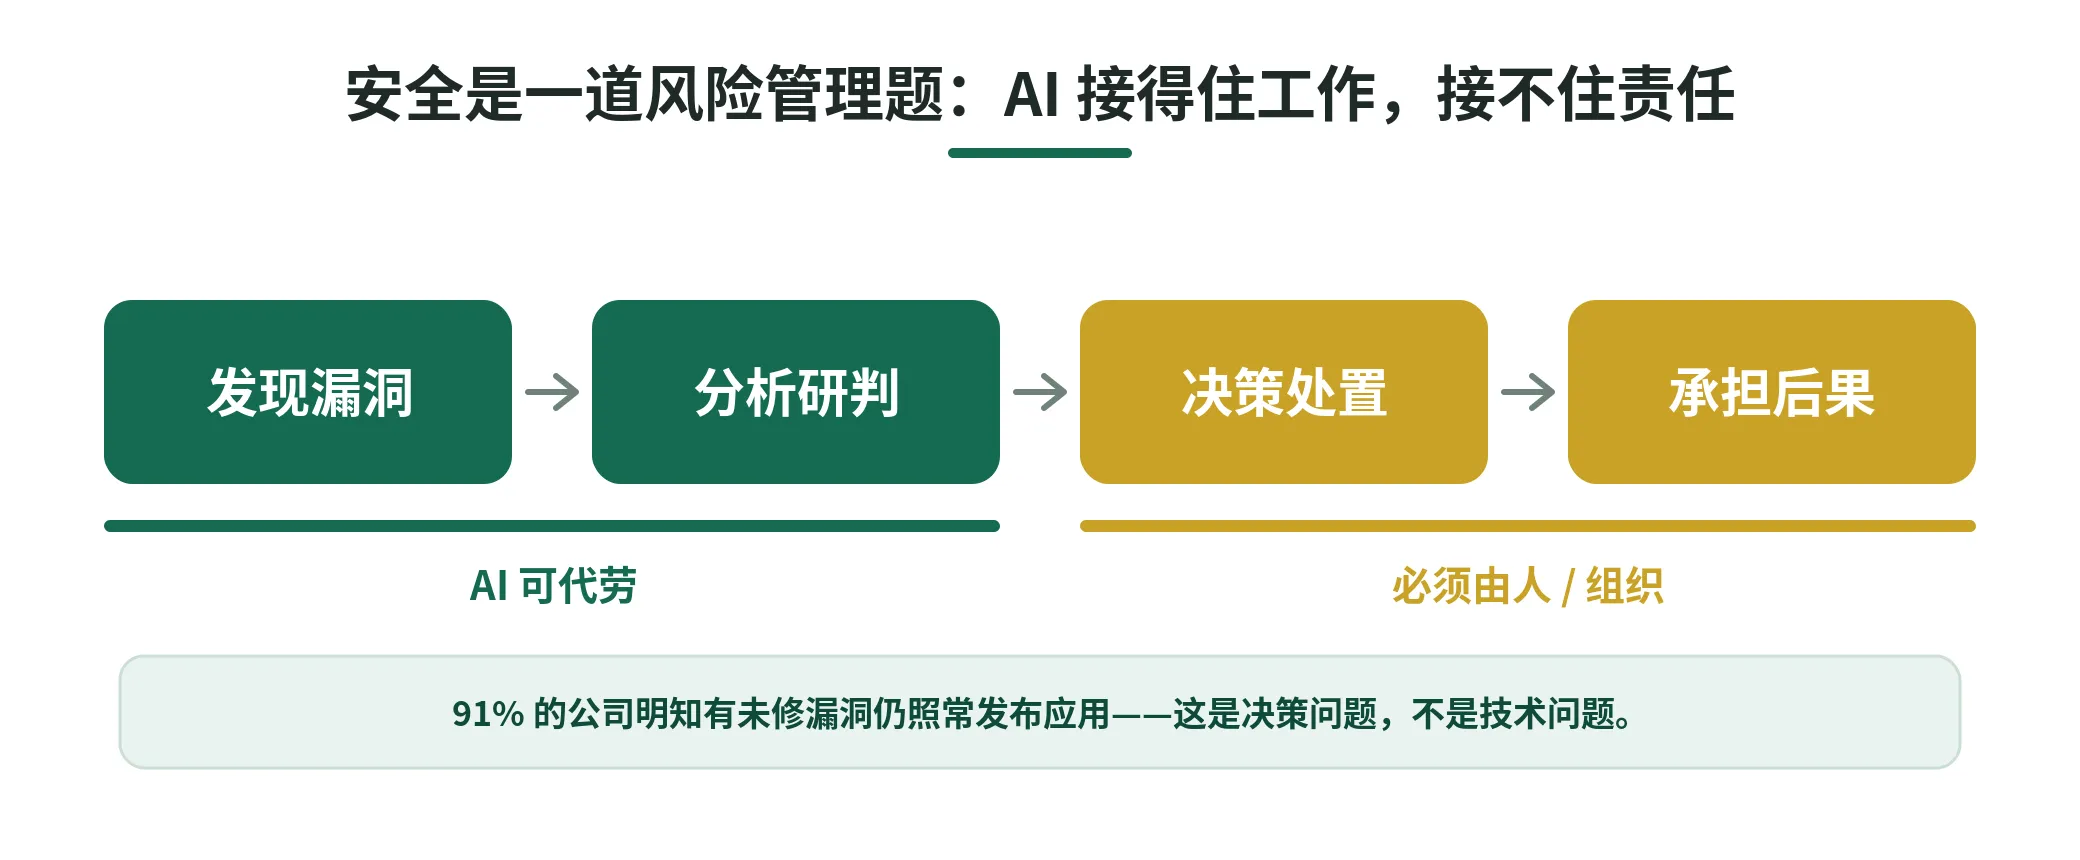
一个反直觉的事实是:即便在最容易被 AI 颠覆的应用安全领域内部,发现漏洞从来不是难点,「决定怎么处置」才是。
一个有据可查的数字就说明这是个决策问题,而非技术问题:据 Checkmarx 调研,91% 的公司明知应用里有未修漏洞,仍照常发布;而「在补偿性控制下接受某些漏洞」,本就是 NIST 800-53、PCI-DSS、ISO 27001 等框架正式承认的实践。
结论很清楚:**没有哪个模型有资格、也没有哪个模型愿意承担责任,去自主做这些判断。**安全的本质是风险管理——是在修复成本、业务影响、合规要求、剩余风险之间做权衡,并由具体的人和组织为后果负责。AI 可以把发现、分析、建议做到极致,但风险责任无法外包给一个模型。
一桩已成判例的商业案例把这一点钉死了:加拿大航空。2024 年 2 月,加拿大不列颠哥伦比亚省民事法庭裁定,航司官网的 AI 客服向一位丧亲旅客承诺了实际并不存在的「丧亲折扣」;航司辩称「聊天机器人是独立的法律实体、应自负其责」,被法庭当庭驳回——公司要为它官网上的一切信息负责,无论来自静态页面还是聊天机器人,最终判赔。
| AI 接得住工作,接不住责任。 |
|---|
再翻一层,这其实是机会而非威胁:**Mythos 不会缩小安全需求,反而会让它爆炸。**需要人来判断的「发现量」将增加几个数量级,问题于是从「能不能找到所有 bug」,变成「能多快堵住正在被坏人利用的那个已知缺口」。这直接催生一个全新品类——「主动安全」,把漏洞管理、威胁狩猎、渗透测试与进攻安全,为 AI 时代重新组合。更何况,像社会工程(冒充老板或 IT 骗取访问)这类攻击,AI 的挖洞能力根本帮不上忙——人,依然是回路里拿不掉的一环。
四、工作会变,但市场不会缩
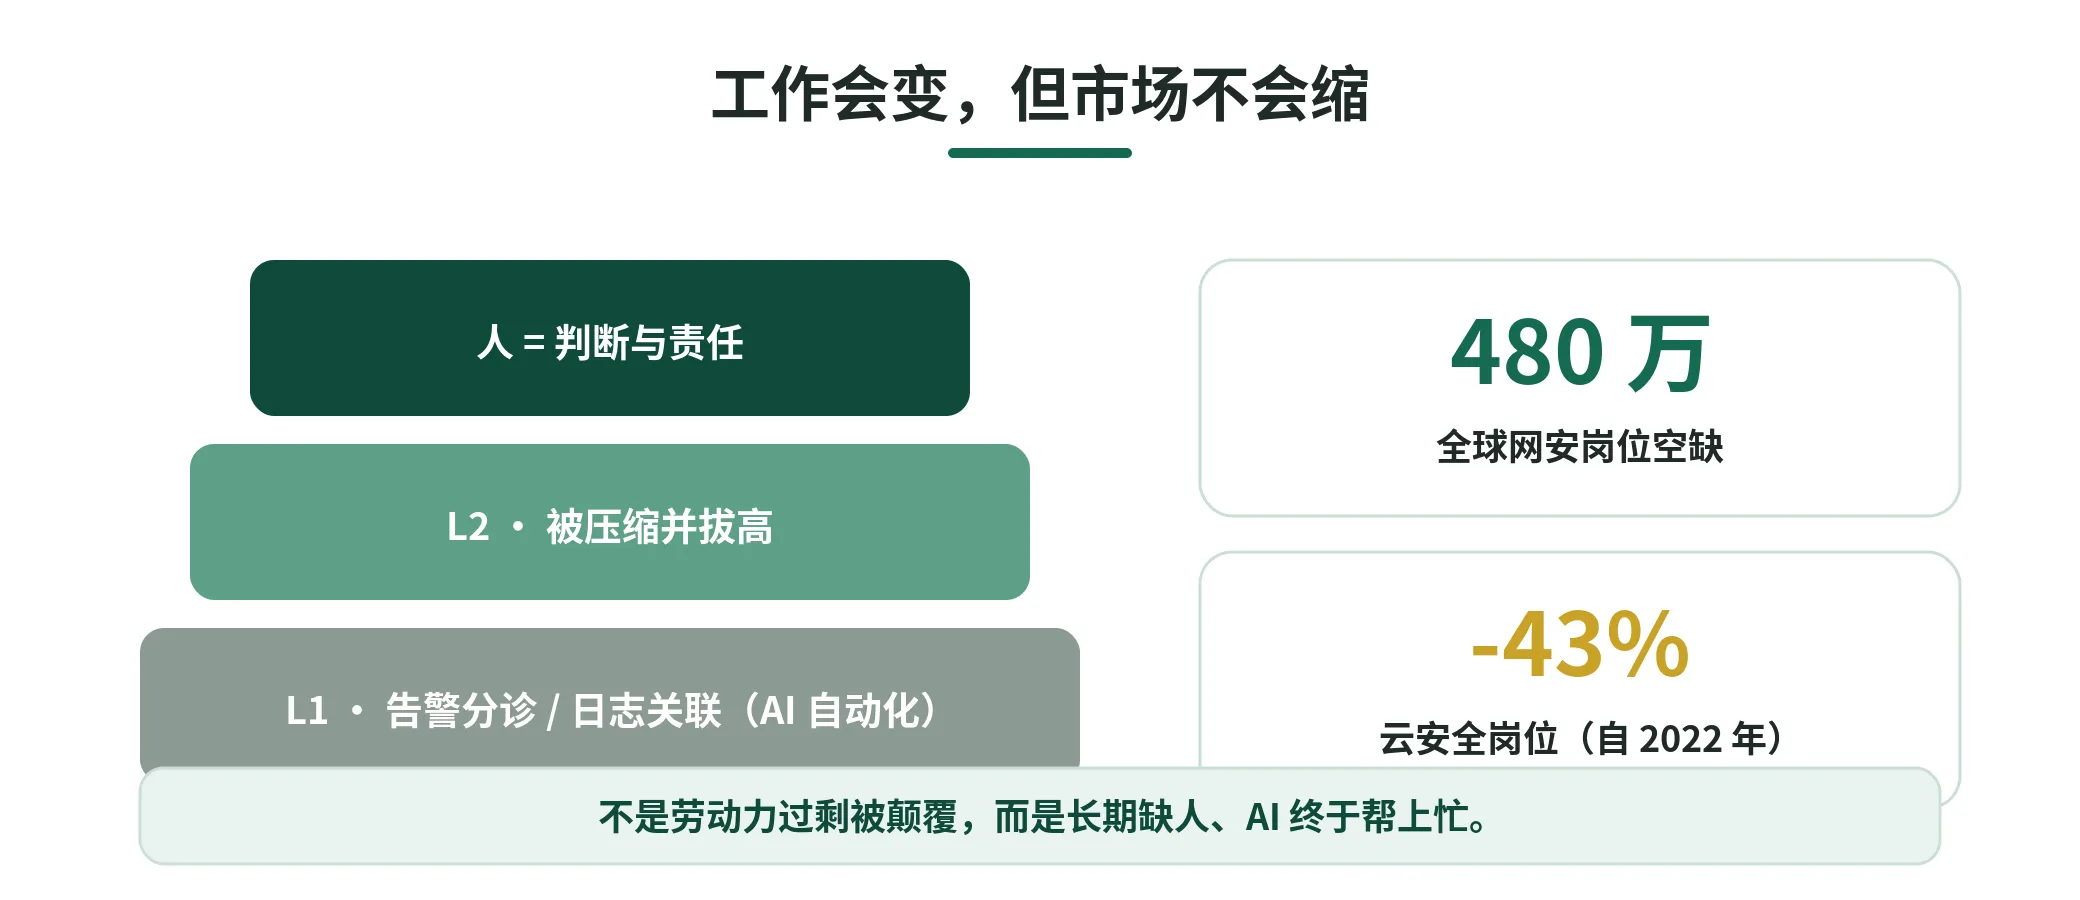
变化要诚实承认:AI 会自动化 L1 级 SOC 工作(告警分诊、日志关联、工单起草),部分安全岗位确实在收缩——据 CyberSN 对招聘数据的分析,云安全工程师岗位自 2022 年下滑约 43%、DevSecOps 接近腰斩。这部分焦虑是真的。
但要把这个数字放回正确的语境——全球网安仍有 480 万个职位空缺。所以**这不是劳动力过剩被颠覆,而是长期缺人、AI 终于帮上忙。**L2 不会被消灭,而是被压缩并拔高,人的角色从「处理」转向「判断」。
也要坦白另一面:大量网安开支其实是劳动力而非软件(MSSP、MDR、渗透、GRC、应急响应多为人力套利)。如果 AI 把交付的边际成本压低 50%—80%,客户终将要求降价,单客户收入可能在需求增长的同时下降。这会倒逼厂商把 AI 当成「运营必需」,而不是一个可选项。
五、模型再强,也得有人给它装上「眼睛」
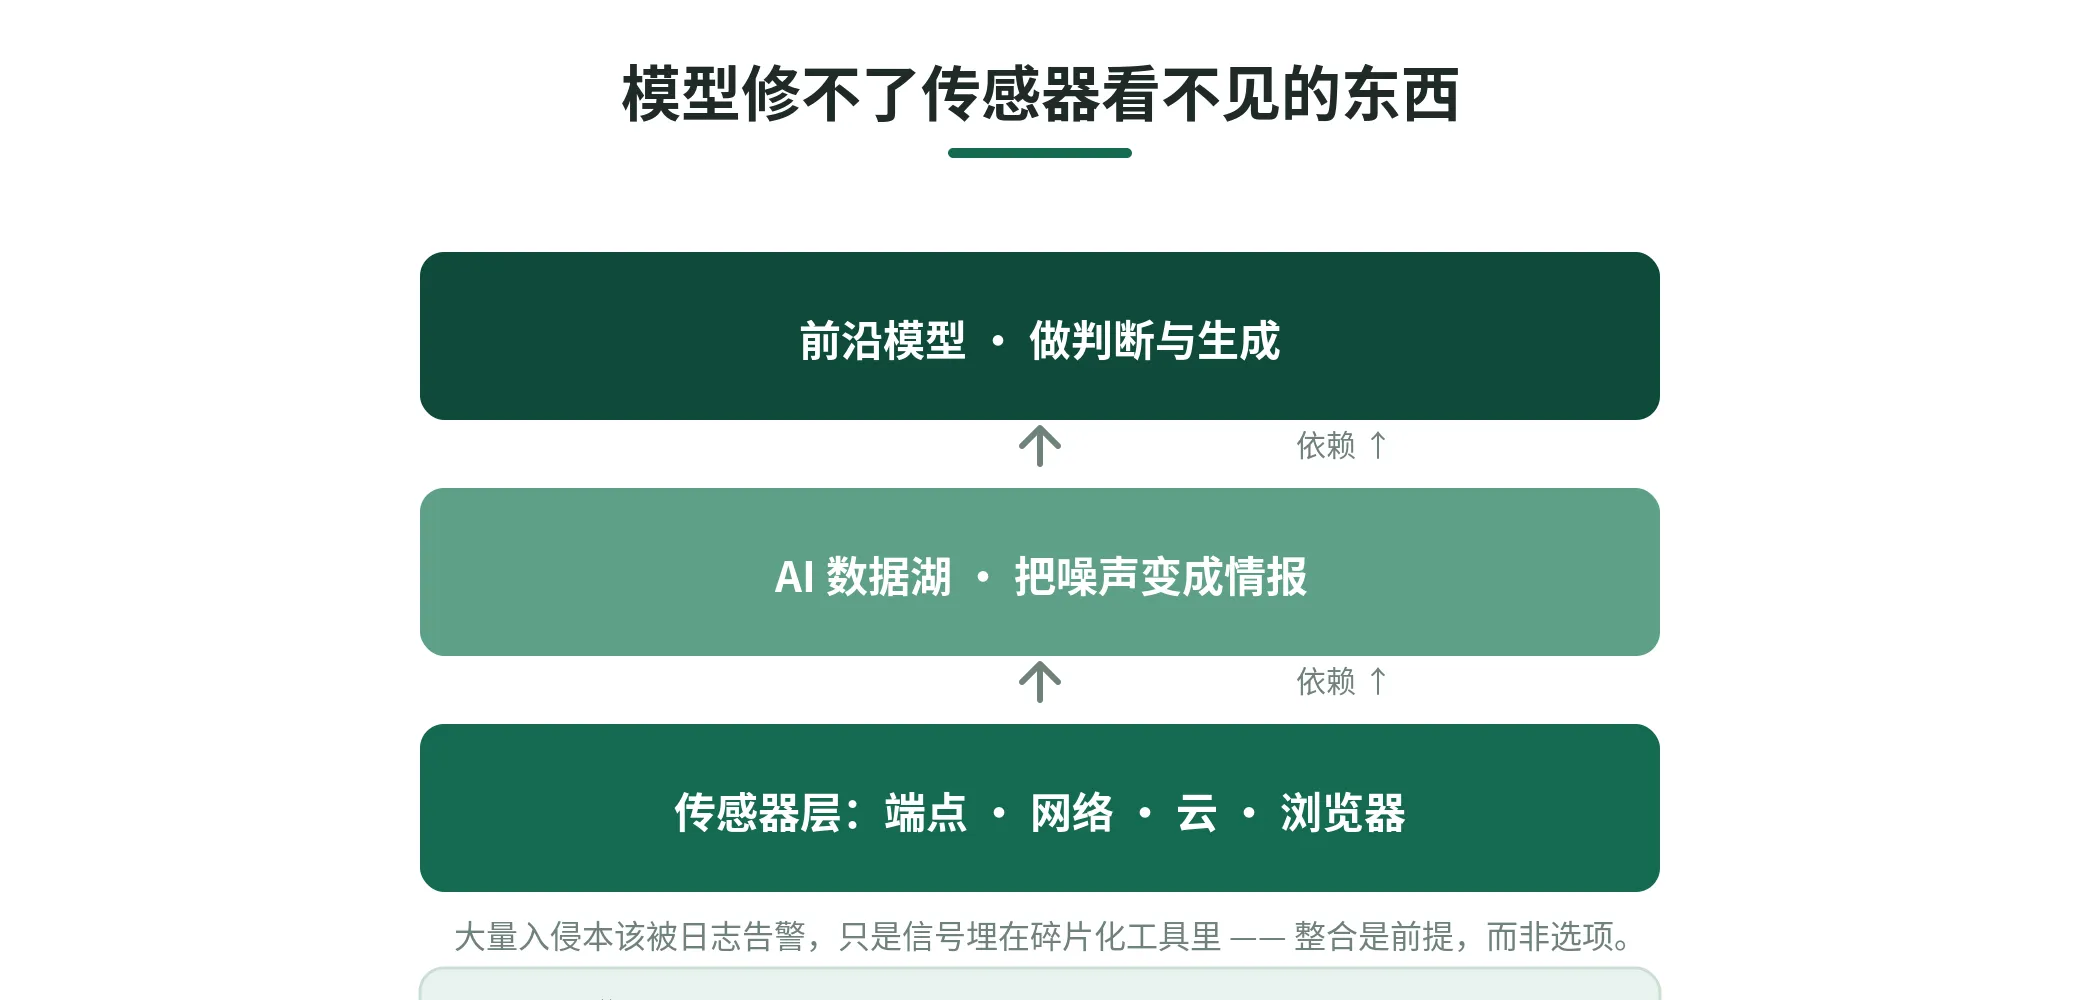
Palo Alto Networks 的 Arora 有一个判断:前沿模型本身不是完整的防御系统,永远不会是——它需要「脚手架」:网络、云、端点、浏览器上的传感器,把噪声变成情报的 AI 数据湖,以及打破孤岛的整合栈。一句话很精辟:Models cannot fix what sensors cannot see(模型修不了传感器看不见的东西)。
现实是,大量入侵其实本该被日志告警,只是信号埋在碎片化的工具里。在 AI 速度下,整合不再是「现代化偏好」,而是「前提条件」。对企业的落点也随之清晰:拥有专有遥测数据、能打通平台的厂商会越来越强;只卖单点功能、没有数据护城河的,会越来越被动。
六、市场会更大,但不是人人都能赢
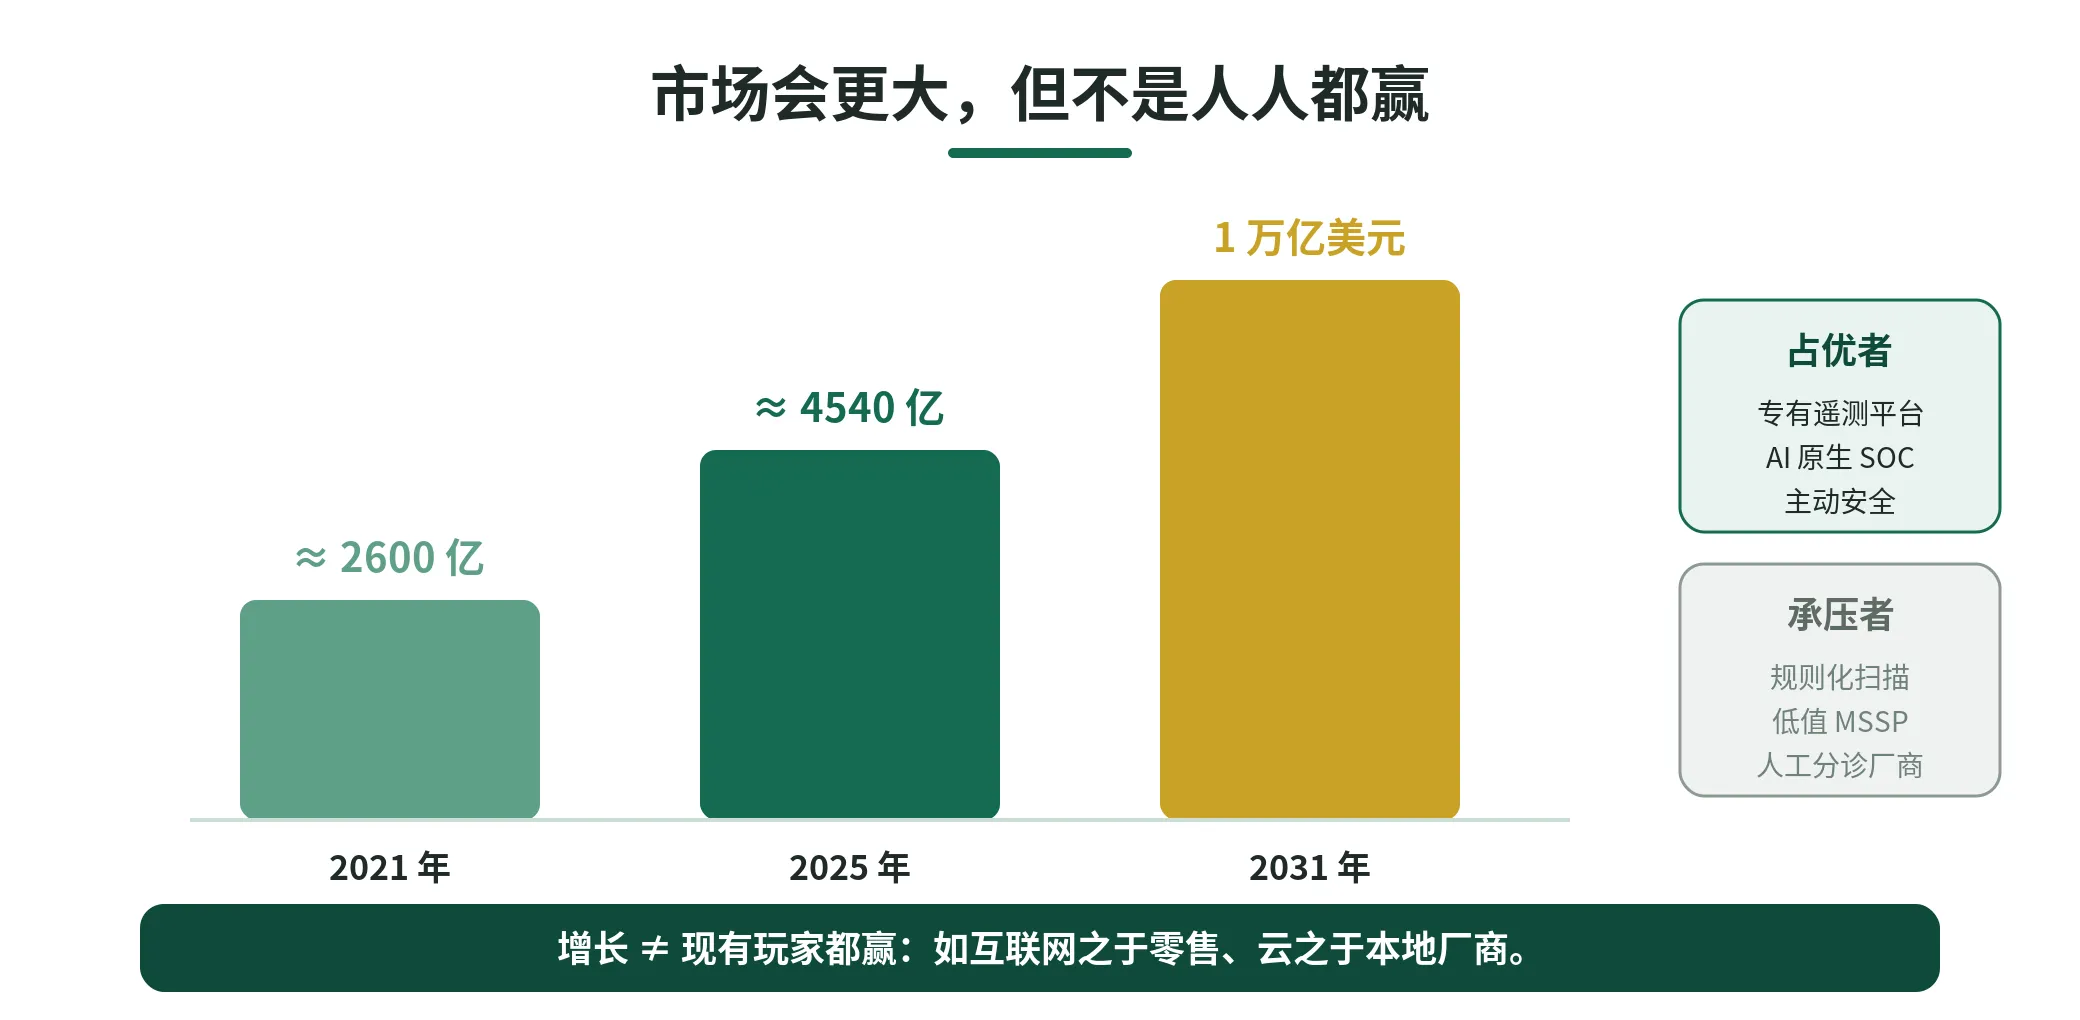
先看大盘,让「增长」不是空话:据 Cybersecurity Ventures,全球网安年度开支已从 2021 年的约 2600 亿美元,增至 2025 年的约 4540 亿美元,并预计 2031 年突破 1 万亿美元——年复合增速约 15%。
但关键的转折是:**增长不等于现有玩家都赢。**两个历史类比就懂——互联网做大了商业,却摧毁了大量零售商;云扩大了 IT 开支,却让许多本地厂商崩塌。Google 以 320 亿美元收购 Wiz,正是「市场围绕整合平台收敛」的信号。谁会赢、谁会输,其实已经能看出轮廓:
| 占优者:吃到增长的一侧 | 承压者:容易被淘汰的一侧 |
|---|---|
| 拥有专有遥测数据的端点 / 网络平台 | 基于规则的 SAST / DAST / 漏洞扫描 |
| 深度多云的云安全 | 只卖基础告警监控的低值 MSSP |
| 身份与非人类身份(NHI)安全 | 靠内容分类的独立邮件 / 钓鱼工具 |
| AI 原生 SOC 与自主响应 | 没有专有数据、无平台战略的点方案 |
| 「AI 时代主动安全」新品类 | 核心价值只是「人工分诊」的厂商 |
表 1 AI 时代网安市场的赢家与输家
结语
回到开篇那个「安全乃至软件没有前途」的论调,我想留下三句话。对行业:AI 不会摧毁网络安全,它在整合、进化,并且在很多方面才刚刚开始——一个被 AI 重塑得如此剧烈的行业,恰恰说明它有前途,而不是没前途。对企业:别问「AI 会不会取代安全」,要问「我的安全责任有没有清晰地落到人和流程上」,因为 AI 接得住工作,接不住责任。对从业者与厂商:决定生死的不是 AI 本身,而是你有没有跟上这场重塑。
| 被淘汰的从来不是「安全」这件事,而是「用旧方式做安全」的公司。 |
|---|
说到底,安全是一道风险管理题,而风险管理的第一步,是先看清「你有哪些数据、它们各自有多重要」。这正是我们做 AiDClass 的出发点:**以数据分类分级为地基,让每一条数据先学会「自己说话」;再与端点、网络、云、DLP 等各类安全设备联动,把零散信号汇聚成一个统一的「数据安全大脑」。**这颗大脑替你把风险看清、把优先级排好——但最终拍板、为后果负责的,依然是人。AI 接得住工作,接不住责任;我们要做的,是让它足够聪明,好让你在做判断时,手里始终握着最清楚的那张数据地图。
—— 模界数智 · AiDClass 团队
参考资料
[1] Aleix Pérez. No, AI is not eating Cybersecurity. Cyberflow, 2026-04-20.(观点与框架来源)
[2] Anthropic. Assessing Claude Mythos Preview’s cybersecurity capabilities / Project Glasswing. anthropic.com, 2026.
[3] UK AI Security Institute. Our evaluation of Claude Mythos Preview’s cyber capabilities(32 步 / 20 小时模拟), 2026-04.
[4] CrowdStrike. 2026 Global Threat Report(AI 赋能攻击 +89%), 2026-02-24.
[5] IBM. 2026 X-Force Threat Intelligence Index(公网应用攻击 +44%、突破时间 29 分钟), 2026-02.
[6] AI 钓鱼点击率 54% vs 12%:Microsoft / Vectra AI 等公开报道。
[7] ISC2. 2025 Cybersecurity Workforce Study(全球岗位缺口 480 万).
[8] Cybersecurity Ventures. Cybersecurity Market Report(2031 年开支达 1 万亿美元), 2025-11.
[9] Checkmarx. Future of AppSec Report(91% 公司明知有漏洞仍发布).
[10] Palo Alto Networks. Weaponized Intelligence(Nikesh Arora:Models cannot fix what sensors cannot see).
[11] CyberSN(安全岗位招聘下滑数据);Bloomberg / PYMNTS(2026-02 网安股下挫).
[12] Samsung 禁用 ChatGPT:Bloomberg / Fortune, 2023-05;Moffatt v. Air Canada:BC 民事法庭, 2024-02;Google 收购 Wiz:TechCrunch / SEC, 2026-03.
说明:本文为基于公开资料的个人分析,不构成投资建议;文中数据与案例均出自上述可公开核实来源,细节以原始报道与官方文件为准。
相关解决方案
正在规划企业 AI 相关项目?
建议从真实业务场景切入,优先完成项目诊断:评估业务价值、核查数据基础、识别安全与权限风险,审慎评估之后,再决定是否启动 PoC 原型建设,避免无效投入。
预约 30 分钟交流